Integrazione Exchange con HIN Gateway
Questa guida spiega come configurare Microsoft Exchange (Online e On-Premises) per instradare la posta attraverso il gateway HIN Gateway per la firma e la crittografia S/MIME.
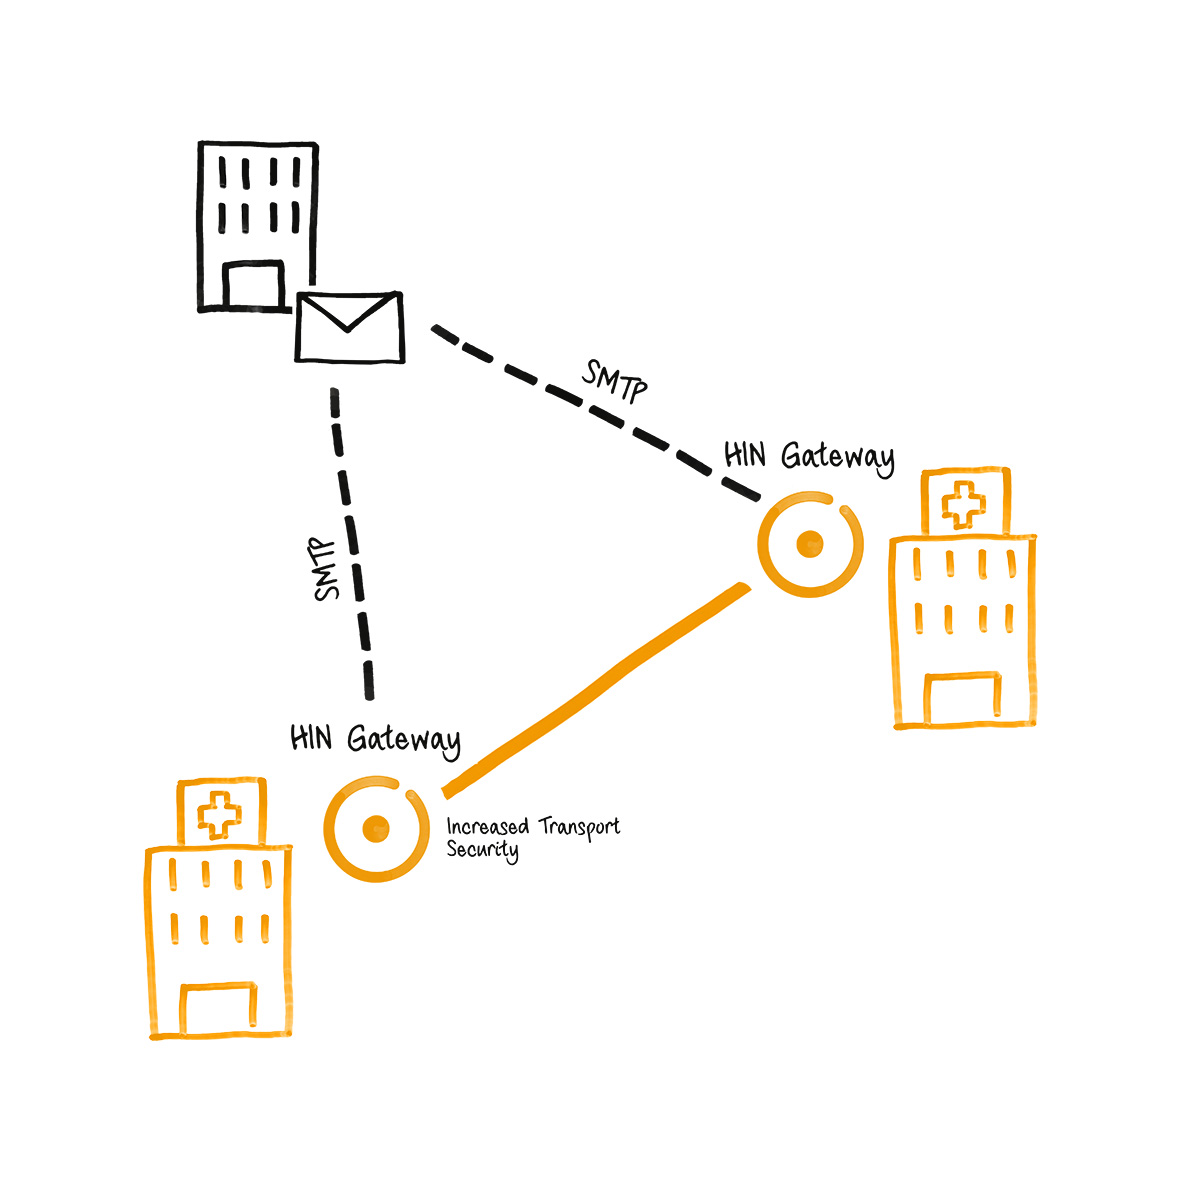
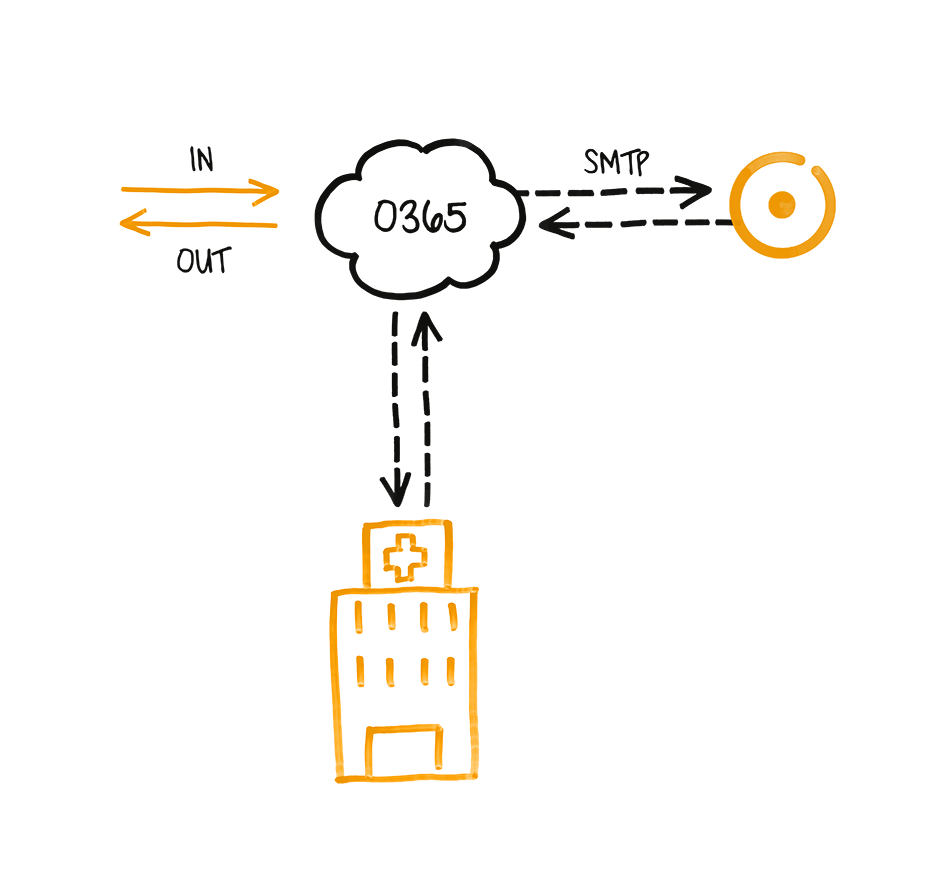
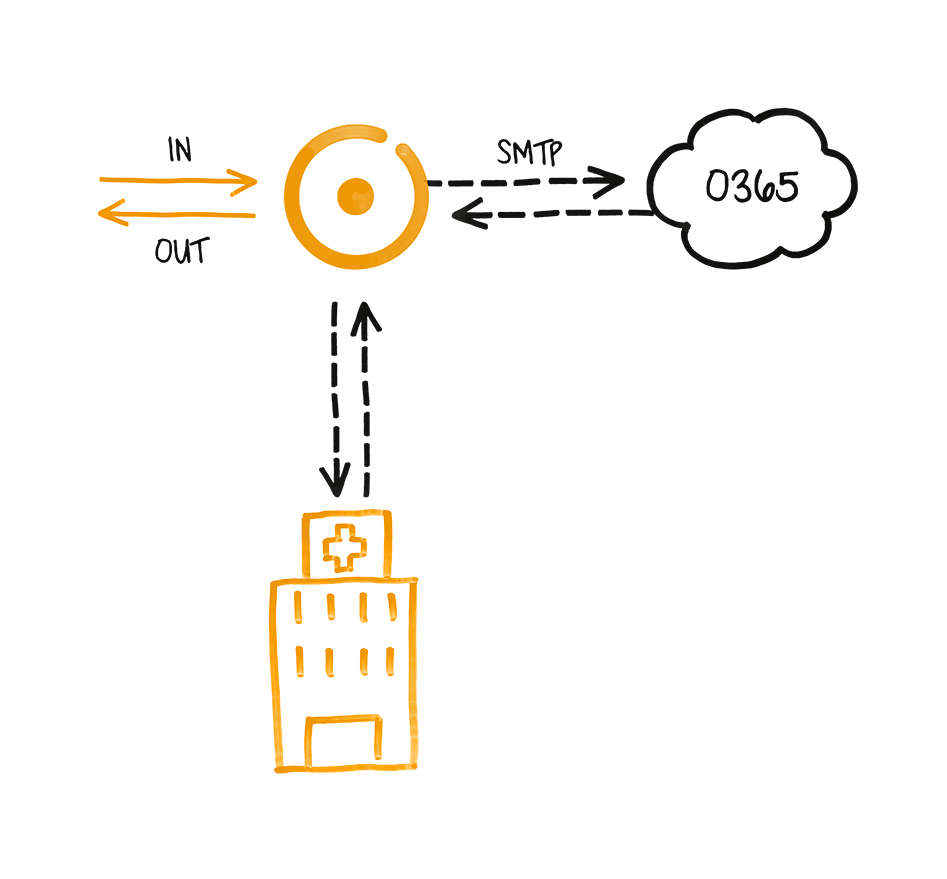
Panoramica
HIN Gateway agisce come relay di posta tra server di posta esterni e l'ambiente Exchange. Sono supportati due modelli di integrazione:
Modello A - Exchange Online come MX primario con regole di trasporto:
flowchart LR
    I1 --> EO --> TR --> C --> S1 --> EO
    E2 --> TR2 --> OC --> S2 --> I2
    I1["Internet"]
    I2["Internet"]
    EO["Exchange Online"]
    E2["Exchange Online"]
    TR["Regola di trasporto"]
    TR2["Regola di trasporto"]
    OC["Connettore in uscita"]
    C["Connettore"]
    S1["HIN Gateway"]
    S2["HIN Gateway"]
Modello B - HIN Gateway come MX primario:
flowchart LR
    I1 --> mx15 --> mx20
    EO --> TR --> OC --> HG --> I2
    I1["Internet"]
    I2["Internet"]
    mx15["HIN Gateway (priorità MX 15)"]
    mx20["Exchange Online (priorità MX 20)"]
    EO["Exchange Online"]
    TR["Regola di trasporto"]
    OC["Connettore in uscita"]
    HG["HIN Gateway"]
In entrambi i modelli, sono necessari:
- Record DNS che puntano al server HIN Gateway
- Connettore in uscita - instrada la posta da Exchange a HIN Gateway
- Connettore in entrata - accetta la posta da HIN Gateway in Exchange
- Regola di trasporto - attiva il connettore in uscita per i destinatari esterni
Prerequisiti
Prima di configurare Exchange, assicurarsi che:
- HIN Gateway sia installato e in esecuzione (istruzioni di deployment)
- Si disponga dell'indirizzo IP pubblico del server HIN Gateway (indicato come
<HIN Gateway_IP>di seguito) - Si disponga del nome host di posta del server HIN Gateway (indicato come
<MAIL_HOSTNAME>, es.mail.example.com) - Si conosca il dominio di posta (indicato come
<YOUR_DOMAIN>, es.example.com) - Si abbia accesso admin Exchange (Centro di amministrazione Exchange o Shell di gestione Exchange on-premises)
- I record DNS siano configurati secondo la Guida alla configurazione DNS (A, MX, SPF come minimo)
Parte 1: Configurazione DNS
Vedere la Guida alla configurazione DNS per istruzioni complete sulla configurazione dei record A, MX, SPF, PTR, DMARC e DKIM.
Come minimo, prima di procedere con la configurazione Exchange di seguito, è necessario:
- Record A:
<MAIL_HOSTNAME>che punta a<HIN Gateway_IP> - Record MX:
<YOUR_DOMAIN>con HIN Gateway a priorità più alta (numero inferiore) rispetto a Exchange - Record SPF:
ip4:<HIN Gateway_IP>eip4:<HIN_SEALER_IP>aggiunti al record TXT del dominio (vedere Guida alla configurazione DNS - SPF per gli IP del sigillatore)
Parte 2: Configurazione Exchange Online
Passo A: Creare il connettore in uscita (Office 365 → HIN Gateway)
Questo connettore instrada la posta in uscita da Exchange Online al server relay HIN Gateway.
-
Accedere al Centro di amministrazione Exchange - Connettori
-
Fare clic su "+ Aggiungi un connettore"
-
Connessione da: Selezionare "Office 365"
- Connessione a: Selezionare "Server di posta della tua organizzazione"
-
Fare clic su "Avanti"
-
Nome connettore: Inserire un nome descrittivo, es.:
- Selezionare "Mantieni intestazioni email interne di Exchange"
-
Fare clic su "Avanti"
-
Utilizzo del connettore: Selezionare "Solo quando ho una regola di trasporto che reindirizza i messaggi a questo connettore"
- Fare clic su "Avanti"
Tip
Questo è importante - il connettore non instraderà alcuna posta da solo. Verrà utilizzato solo quando attivato dalla regola di trasporto creata al Passo C.
- Routing: Selezionare "Instrada le email attraverso questi smart host"
- Inserire l'indirizzo IP del server HIN Gateway:
<HIN Gateway_IP> -
Fare clic su "+" per aggiungerlo, quindi su "Avanti"
-
Restrizioni di sicurezza: Selezionare "Qualsiasi certificato digitale, inclusi i certificati auto-firmati"
- Fare clic su "Avanti"
Note
Il MTA di HIN Gateway (Stalwart) accetta TLS opportunistico sulle connessioni in entrata. Selezionare "qualsiasi certificato digitale" garantisce la connettività anche con certificati auto-firmati.
- Email di validazione: Inserire un indirizzo email valido per il dominio (es.
user@<YOUR_DOMAIN>) - Fare clic su "+", quindi su "Convalida"
- Attendere il completamento della validazione, quindi fare clic su "Avanti"
Tip
Affinché la validazione riesca, il server HIN Gateway deve essere in esecuzione e accettare posta sulla porta 25.
-
Rivedere le impostazioni e fare clic su "Crea connettore"
-
Nella schermata di conferma, fare clic su "Fine"
Passo B: Creare il connettore in entrata (HIN Gateway → Office 365)
Questo connettore accetta la posta dal server relay HIN Gateway in Exchange Online.
-
Dalla pagina Connettori, fare clic su "+ Aggiungi un connettore"
-
Connessione da: Selezionare "Server di posta della tua organizzazione"
- Connessione a: Mostra "Office 365" (automatico)
-
Fare clic su "Avanti"
-
Nome connettore: Inserire un nome descrittivo, es.:
- Selezionare "Mantieni intestazioni email interne di Exchange"
-
Fare clic su "Avanti"
-
Autenticazione dell'email inviata: Selezionare "Verificando che l'indirizzo IP del server di invio corrisponda a uno dei seguenti indirizzi IP che appartengono esclusivamente alla tua organizzazione"
- Inserire l'indirizzo IP del server HIN Gateway:
<HIN Gateway_IP> - Fare clic su "+" per aggiungerlo, quindi su "Avanti"
Note
Questo dice a Exchange Online di fidarsi della posta da questo specifico indirizzo IP, bypassando ulteriori controlli di spam/autenticazione per la posta già elaborata da HIN Gateway.
-
Rivedere le impostazioni e fare clic su "Crea connettore"
-
Fare clic su "Fine"
Verificare i connettori
Dopo aver creato i connettori (incluso il connettore Send to MX del Passo D), la pagina Connettori dovrebbe mostrare:
| Stato | Nome | Da | A |
|---|---|---|---|
| Attivo | Receive mail from HIN Gateway relay server | La tua org | O365 |
| Attivo | From Office 365 to HIN Gateway relay server | O365 | La tua org |
| Attivo | Send to MX | O365 | La tua org |
Passo C: Creare la regola di trasporto
La regola di trasporto reindirizza tutta la posta in uscita attraverso il connettore in uscita HIN Gateway, eccetto la posta proveniente da HIN Gateway stesso (per prevenire loop di posta).
-
Accedere al Centro di amministrazione Exchange - Regole
-
Fare clic su "+ Aggiungi una regola" → "Crea una nuova regola"
-
Nome regola: Inserire un nome descrittivo, es.:
- Applica questa regola se: Selezionare "Il destinatario..." → "è esterno/interno" → "Fuori dall'organizzazione"
- Fare clic su "Salva"
Note
Questa condizione garantisce che solo la posta in uscita (verso destinatari esterni) venga reindirizzata attraverso HIN Gateway.
- Fai quanto segue: Selezionare "Reindirizza il messaggio a..." → "il seguente connettore" → selezionare il connettore in uscita creato al Passo A (es. "From Office 365 to HIN Gateway relay server")
-
Fare clic su "Salva"
-
Eccetto se: Fare clic su "+" per aggiungere un'eccezione
- Selezionare "Il mittente..." → "L'indirizzo IP si trova in uno di questi intervalli"
- Inserire l'indirizzo IP del server HIN Gateway:
<HIN Gateway_IP> - Fare clic su "Aggiungi", verificare che l'IP sia elencato, quindi fare clic su "Salva"
Warning
Questa eccezione è critica - previene i loop di posta. Senza di essa, la posta da HIN Gateway che arriva a Exchange Online verrebbe reindirizzata a HIN Gateway in un loop infinito.
- Rivedere il riepilogo della regola. Dovrebbe mostrare:
- Applica questa regola se: Il destinatario si trova Fuori dall'organizzazione
- Fai quanto segue: Reindirizza il messaggio al connettore "From Office 365 to HIN Gateway relay server"
-
Eccetto se: L'indirizzo IP del mittente si trova in uno di questi intervalli:
<HIN Gateway_IP> -
Fare clic su "Avanti", poi "Avanti" di nuovo, poi "Fine", poi "Fine"
-
Abilitare la regola: La regola viene creata in stato disabilitato. Fare clic sulla regola nell'elenco e impostare "Abilita o disabilita regola" su "Abilitato"
Tip
Non dimenticare di abilitare la regola - non funzionerà finché non sarà abilitata.
Passo D: Outgoing to MX (connettore Send to MX e regola)
Dopo che HIN Gateway ha elaborato (firmato o crittografato) un messaggio in uscita, lo restituisce a Exchange Online tramite il connettore in entrata del Passo B. Exchange Online deve poi recapitarlo al server di posta del destinatario. Di questo si occupa la configurazione "Outgoing to MX": un connettore dedicato Send to MX invia il messaggio al MX del destinatario esterno e la regola di trasporto outgoing_to_mx reindirizza i messaggi elaborati a questo connettore.
Creare il connettore Send to MX (Office 365 → Organizzazione partner)
-
Dalla pagina Connettori, fare clic su "+ Aggiungi un connettore"
-
Connessione da: Selezionare "Office 365"
- Connessione a: Selezionare "Organizzazione partner"
-
Fare clic su "Avanti"
-
Nome connettore: Inserire un nome descrittivo, es.:
- Verificare che il connettore sia attivato
- Fare clic su "Avanti"
Note
Il nome del connettore può essere scelto liberamente. Se si usa un nome diverso, selezionare quel nome nella regola outgoing_to_mx descritta più avanti.
- Utilizzo del connettore: Selezionare "Solo quando ho una regola di trasporto che reindirizza i messaggi a questo connettore"
- Fare clic su "Avanti"
Tip
Come il connettore in uscita del Passo A, anche questo connettore non instrada alcuna posta da solo. Viene utilizzato solo quando la regola outgoing_to_mx descritta più avanti gli reindirizza un messaggio.
- Routing: Selezionare "Usa il record MX associato al dominio del partner"
-
Fare clic su "Avanti"
-
Restrizioni di sicurezza: Lasciare deselezionata l'opzione "Usa sempre Transport Layer Security (TLS) per proteggere la connessione", in modo che non si applichi alcuna restrizione di sicurezza
- Fare clic su "Avanti"
Note
Questo connettore recapita la posta a qualsiasi destinatario esterno. Richiedere TLS o un certificato specifico bloccherebbe il recapito verso i server dei destinatari che non soddisfano questi requisiti.
- Email di validazione: Inserire un indirizzo email esterno (fuori dall'organizzazione)
- Fare clic su "+", quindi su "Convalida"
-
Attendere il completamento della validazione, quindi fare clic su "Avanti"
-
Rivedere le impostazioni e fare clic su "Crea connettore"
-
Fare clic su "Fine"
Il riepilogo del connettore dovrebbe mostrare:
- Scenario del flusso di posta: Da Office 365, a Organizzazione partner
- Nome: Send to MX
- Stato: Attivo
- Utilizzo del connettore: Usa solo quando ho una regola di trasporto che reindirizza i messaggi a questo connettore
- Routing: Usa il record MX associato al dominio del partner
- Restrizioni di sicurezza: Nessuna
Creare la regola di trasporto outgoing_to_mx
Questa regola reindirizza al connettore Send to MX i messaggi in uscita che tornano da HIN Gateway. Riconosce questi messaggi tramite l'intestazione outgoing.
-
Accedere al Centro di amministrazione Exchange - Regole
-
Fare clic su "+ Aggiungi una regola" → "Crea una nuova regola"
-
Nome regola: Inserire:
- Applica questa regola se: Selezionare "Le intestazioni del messaggio..." → "corrispondono a questi modelli di testo"
- Nome intestazione:
outgoing - Modello di testo:
outgoing_<YOUR_DOMAIN>(es.outgoing_example.com) - Fare clic su "Salva"
Note
L'intestazione outgoing deve essere già presente nel messaggio quando torna da HIN Gateway. Nella configurazione di riferimento HIN viene aggiunta da una regola separata (set_header), che si applica quando il mittente si trova all'interno dell'organizzazione e imposta l'intestazione outgoing sul valore outgoing_<YOUR_DOMAIN>. Senza questa intestazione, la regola outgoing_to_mx non si applica mai.
- Fai quanto segue: Selezionare "Reindirizza il messaggio a" → "il seguente connettore" → selezionare "Send to MX"
-
Fare clic su "Salva"
-
Eccetto se: Lasciare vuoto
-
Fare clic su "Avanti" per aprire le impostazioni della regola:
- Modalità regola: "Imponi"
- Gravità: "Non specificata"
- Lasciare deselezionate "Attiva questa regola il" e "Disattiva questa regola il"
- Selezionare "Interrompi l'elaborazione di altre regole"
- Lasciare deselezionata "Rinvia il messaggio se l'elaborazione della regola non viene completata"
-
Corrispondenza indirizzo mittente nel messaggio: "Intestazione"
-
Fare clic su "Avanti", poi "Fine", poi "Fine"
-
Impostare la priorità: Fare clic sulla regola nell'elenco, poi su "Modifica impostazioni regola" e impostare una priorità più alta (numero più basso) rispetto alla regola di trasporto del Passo C, es.
1 - Fare clic su "Salva"
Warning
La priorità e l'opzione "Interrompi l'elaborazione di altre regole" sono critiche. La regola deve essere valutata prima della regola del Passo C e deve interrompere l'elaborazione. Altrimenti un messaggio che torna da HIN Gateway può essere reindirizzato di nuovo a HIN Gateway invece di essere recapitato al destinatario.
-
Rivedere i dettagli della regola. Dovrebbero mostrare:
- Nome regola: outgoing_to_mx
- Modalità: Imponi
- Gravità: Non specificata
- Intervallo di date: Nessun intervallo di date specifico impostato
- Indirizzo mittente: Corrispondenza intestazione
- Priorità: 1
- In caso di errori di elaborazione della regola: Ignora
- Applica questa regola se: L'intestazione
'outgoing'corrisponde ai seguenti modelli:'outgoing_<YOUR_DOMAIN>' - Fai quanto segue: Instrada il messaggio tramite il connettore "Send to MX" e interrompi l'elaborazione di altre regole
-
Abilitare la regola: La regola viene creata in stato disabilitato. Impostare "Abilita o disabilita regola" su "Abilitato"
Tip
Non dimenticare di abilitare la regola: non funzionerà finché non sarà abilitata.
Parte 3: Configurazione del server Exchange On-Premises
Per Exchange Server On-Premises (2016, 2019), la configurazione è simile ma eseguita tramite la Console di gestione Exchange (EAC) o la Shell di gestione Exchange (PowerShell).
Connettore di invio (On-Premises → HIN Gateway)
Creare un connettore di invio per instradare la posta in uscita attraverso HIN Gateway:
Shell di gestione Exchange (PowerShell):
New-SendConnector -Name "To HIN Gateway Relay" `
  -AddressSpaces "SMTP:*;1" `
  -SmartHosts "<HIN Gateway_IP>" `
  -SmartHostAuthMechanism None `
  -DNSRoutingEnabled $false `
  -SourceTransportServers "<IL_TUO_SERVER_EXCHANGE>"
Centro di amministrazione Exchange (GUI):
- Accedere a Flusso di posta → Connettori di invio
- Fare clic su + per creare un nuovo connettore
- Nome: "To HIN Gateway Relay"
- Tipo: Selezionare "Internet"
- Impostazioni di rete: Selezionare "Instrada la posta attraverso smart host", aggiungere
<HIN Gateway_IP> - Autenticazione smart host: Selezionare "Nessuna"
- Spazio degli indirizzi: Aggiungere
*(tutti i domini) o domini esterni specifici - Server sorgente: Selezionare il/i server di trasporto Exchange
Connettore di ricezione (HIN Gateway → On-Premises)
Creare o modificare un connettore di ricezione per accettare la posta da HIN Gateway:
Shell di gestione Exchange (PowerShell):
New-ReceiveConnector -Name "From HIN Gateway Relay" `
  -Bindings "0.0.0.0:25" `
  -RemoteIPRanges "<HIN Gateway_IP>" `
  -TransportRole FrontendTransport `
  -Usage Custom `
  -AuthMechanism ExternalAuthoritative `
  -PermissionGroups ExchangeServers
Centro di amministrazione Exchange (GUI):
- Accedere a Flusso di posta → Connettori di ricezione
- Fare clic su + per creare un nuovo connettore
- Nome: "From HIN Gateway Relay"
- Tipo: Selezionare "Trasporto frontend"
- Binding adattatore di rete: Lasciare predefinito o associare a IP specifico
- Impostazioni di rete remote: Rimuovere il valore predefinito
0.0.0.0-255.255.255.255e aggiungere solo<HIN Gateway_IP> - Autenticazione: Selezionare "Sicurezza esterna"
- Gruppi di autorizzazioni: Selezionare "Server Exchange"
Regola di trasporto (On-Premises)
Creare una regola di trasporto per reindirizzare la posta in uscita attraverso il connettore di invio:
Shell di gestione Exchange (PowerShell):
New-TransportRule -Name "Relay outbound via HIN Gateway" `
  -SentToScope NotInOrganization `
  -RouteMessageOutboundConnector "To HIN Gateway Relay" `
  -ExceptIfSenderIpRanges "<HIN Gateway_IP>"
Centro di amministrazione Exchange (GUI):
- Accedere a Flusso di posta → Regole
- Fare clic su + → "Crea una nuova regola"
- Nome: "Relay outbound via HIN Gateway"
- Applica questa regola se: "Il destinatario si trova..." → "Fuori dall'organizzazione"
- Fai quanto segue: "Reindirizza il messaggio a..." → "il seguente connettore" → "To HIN Gateway Relay"
- Eccetto se: "L'indirizzo IP del mittente è in..." → aggiungere
<HIN Gateway_IP>
Parte 4: Configurazione lato HIN Gateway
Configurazione automatica (Predefinita)
Per impostazione predefinita, Stalwart scopre automaticamente dove consegnare la posta elaborata cercando i record MX per ogni dominio configurato tramite la pagina /mail del dashboard. Filtra il proprio nome host e utilizza le voci MX rimanenti come destinazioni di consegna.
Funziona quando:
- Il dominio ha record MX che puntano sia a HIN Gateway che a Exchange
- HIN Gateway ha un record MX con priorità più alta (numero inferiore) rispetto a Exchange
Sostituzione manuale tramite il dashboard
Se si desidera che tutta la posta in uscita da HIN Gateway vada a un singolo endpoint Exchange (es. Exchange Online Protection), impostare l'host di relay tramite la pagina /mail del dashboard (es. [smtp.office365.com]). Il dashboard invia il valore all'API REST di mtaconf e il demone lo applica a Stalwart.
Note
Un singolo host di relay invia tutta la posta attraverso un server e non supporta il routing per dominio. Per più domini instradati attraverso server Exchange diversi, utilizzare la mappa di relay per dominio sulla stessa pagina del dashboard (configura sender_dependent_relayhost_maps internamente) - vedere Configurazione multi-dominio di seguito.
Configurazione multi-dominio
Per configurazioni con più domini e server Exchange diversi (es. BALZ Informatik AG con 26 domini), utilizzare i record MX per il routing per dominio:
domain1.com    MX 10  exchange1.domain1.com
domain1.com    MX 20  stargate.domain1.com

domain2.com    MX 10  exchange2.domain2.com
domain2.com    MX 20  stargate.domain2.com
I record MX di ogni dominio dicono a HIN Gateway dove consegnare la posta elaborata per quel dominio specifico.
Verificare la configurazione di HIN Gateway
Dopo la configurazione, verificare la configurazione di Stalwart:
Verificare la configurazione del relay
Verificare la coda di posta (dovrebbe essere vuota quando tutto funziona)
Inviare un'email di test e controllare i log
Risoluzione dei problemi
La posta non esce da Exchange Online
- Verificare che la regola di trasporto sia abilitata (viene creata in stato disabilitato)
- Controllare le condizioni della regola - dovrebbe applicarsi ai destinatari "Fuori dall'organizzazione"
- Verificare che la validazione del connettore in uscita sia riuscita
- Controllare la traccia dei messaggi Exchange nel Centro di amministrazione per lo stato di consegna
Loop di posta (messaggi duplicati)
- Assicurarsi che la regola di trasporto abbia l'eccezione per l'indirizzo IP di HIN Gateway
- Senza questa eccezione, la posta da HIN Gateway che arriva a Exchange viene reindirizzata a HIN Gateway
HIN Gateway non accetta posta da Exchange
- Controllare che la porta 25 sia aperta sul firewall del server HIN Gateway
- Verificare che il record SPF includa l'IP HIN Gateway
- Controllare i log Stalwart:
docker logs stargate-stalwart
Exchange Online rifiuta la posta da HIN Gateway
- Verificare che il connettore in entrata sia configurato con il corretto IP HIN Gateway
- Controllare che l'IP HIN Gateway non sia cambiato
- Verificare che il connettore sia abilitato (Stato: Attivo)
Errori del certificato TLS
HIN Gateway utilizza TLS opportunistico con un certificato auto-firmato. Il connettore in uscita in Exchange deve essere configurato per accettare "Qualsiasi certificato digitale, inclusi i certificati auto-firmati". Se si vedono errori relativi a TLS:
- Verificare che l'impostazione di sicurezza del connettore in uscita consenta certificati auto-firmati
- Per Exchange On-Premises, assicurarsi che il connettore di invio non richieda TLS (
-RequireTLS $false)
La validazione fallisce durante la creazione del connettore
La validazione del connettore in uscita richiede:
- Il server HIN Gateway è in esecuzione e accetta connessioni sulla porta 25
- L'indirizzo email di validazione è valido per il dominio
- Il percorso di rete tra Exchange Online e HIN Gateway è aperto (nessun blocco firewall)
Riferimento rapido
| Componente | Posizione Exchange Online | Scopo |
|---|---|---|
| Connettore in uscita | Centro di amministrazione → Flusso di posta → Connettori | Instradare la posta in uscita a HIN Gateway |
| Connettore in entrata | Centro di amministrazione → Flusso di posta → Connettori | Accettare la posta da HIN Gateway |
| Regola di trasporto | Centro di amministrazione → Flusso di posta → Regole | Attivare il connettore in uscita per i destinatari esterni |
| Connettore Send to MX | Centro di amministrazione → Flusso di posta → Connettori | Recapitare al MX del destinatario la posta che torna da HIN Gateway |
| Regola outgoing_to_mx | Centro di amministrazione → Flusso di posta → Regole | Instradare al connettore Send to MX la posta che torna da HIN Gateway |
| Record DNS | Esempio | Scopo |
|---|---|---|
| A | mail IN A <HIN Gateway_IP> | Puntare il nome host a HIN Gateway |
| MX (HIN Gateway) | @ IN MX 15 mail.<YOUR_DOMAIN>. | La posta in entrata colpisce prima HIN Gateway |
| MX (Exchange) | @ IN MX 20 <DOMAIN>.mail.protection.outlook.com. | Fallback / destinazione di consegna |
| SPF | ip4:<HIN Gateway_IP> e ip4:<HIN_SEALER_IP> aggiunti al record TXT esistente | Autorizzare HIN Gateway e il sigillatore HIN a inviare posta |
Per la configurazione DNS completa (inclusi PTR, DMARC, DKIM e multi-dominio), vedere la Guida alla configurazione DNS.